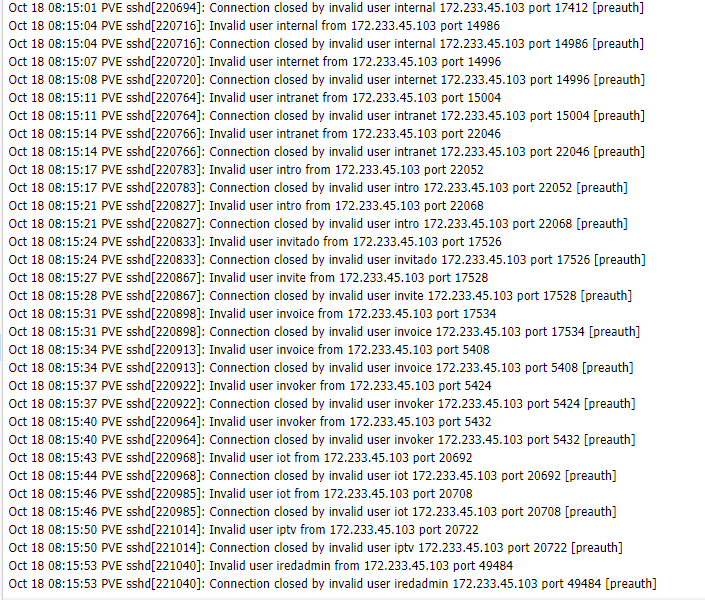
新部署完就被爆破,单位那台就没事,用的都是一个域名解析啊,请问怎么破?我现在是公钥登录 天天看着被爆破也闹心啊 https://pic.rmb.bdstatic.com/bjh/241018/fdb74a358fbe12ece364fbf0ea893415258.png
This topic created in 758 days ago, the information mentioned may be changed or developed.
 |
lpt0Oct 18, 2024 via Android
1
这太正常了,用防火墙拦截吧
|
 |
mjchowOct 18, 2024
2
加防火墙规则,非白名单 IP 不允许访问 ssh 端口
|
 |
totoro625Oct 18, 2024
3
ssh 端口也在公网吗? ip 白名单吧
|
 |
gesseOct 18, 2024
4
换个端口+安装 fail2ban 基本就没事了。
你这个基本也只是“常规肉鸡扫描”,还不算专项爆破 |
 |
GreendaysOct 18, 2024
5
我的 Linux 服务器,是禁止 root 远程登录,然后还加了 fail2ban ,不知道 PVE 有没有类似的功能。
|
 |
yinminOct 18, 2024 via iPhone
6
修改 sshd_config 配置文件改 PasswordAuthentication no ,完全关闭 ssh 的密码登录。 对方程序发现 ssh 不支持密码登录,也就不会继续暴力破解了
|
 |
csliveOct 18, 2024
8
没用,自动脚本扫描的,我的机器关了密码登录一样被扫描,懒得看日志了
|
 |
shiyuuOct 18, 2024
9
把 ssh 暴露在公网?
 |
 |
TimPeakeOct 18, 2024
10
吓得我赶紧看下我暴露在外的 openwrt 好像没啥异常。弱弱地问下 这种爆破方式好像没啥意义?基本都是复杂密码吧
|
 |
guanhui07Oct 18, 2024 via iPhone
11
防火墙
|
 |
v2er119Oct 18, 2024
12
是不是装了欢乐版的东西,如:emby 。敏感环境的软件来源,一定要坚持全部来自己官网
|
 |
suittsOct 18, 2024
13
fail2ban
|
 |
kazumaaOct 18, 2024
14
改端口,配置成仅通过密钥登录,上 fail2ban
|
 |
lingeoOct 18, 2024
15
是 pve 后台吗?
|
 |
zlo309618100Oct 18, 2024
18
怎么识别到被爆破的啊
|
 |
19
@zlo309618100 #18 日志啊
|
 |
Secular0246Oct 18, 2024
21
禁止密码登录就没啥问题,被扫描很正常。
|
 |
YvesXOct 18, 2024 via iPhone
22
fail2ban
收集坏访问多有趣,可以再加个 crowdsec 玩玩 |
 |
qhd1988Oct 18, 2024
23
套一个 Cloudflare Tunnel 的,通过 Cloudflare Tunnel 的 web 终端来 ssh,我就是这样搞的,很稳
 |
 |
oudwwvOct 18, 2024 via Android
24
加个防火墙规则,只让国内 IP 访问
|
 |
podelOct 18, 2024
25
ssh 改为仅公私钥。
网页 http 加上 httpbase auth |
 |
qqjtOct 18, 2024
26
这问题有点老生常谈了
|
|
27
@smartruid #13 fail2ban 装完了 https://pic.rmb.bdstatic.com/bjh/241018/abbe72177a0b7306072f7888d4cf610b1459.png
还是显示再爆破,正常吗?还是装完之后就不会显示了? |
 |
inframeOct 19, 2024
28
那不如加个端口敲门机制来放行,
或者直接锁国内 IP 网段 |
|
suittsOct 19, 2024
29
@52pojie #27 装完还要配置的,我的配置你可以参考下,如果端口不是默认的 22 ,也要配置下
cat /etc/fail2ban/jail.d/sshd.local [sshd] enable = true mode = aggressive maxretry = 5 findtime = 60m bantime = 7d |
 |
impdxOct 21, 2024
31
22 开在公网..这个行为不好评价(属于是高危端口开放了),个人的话可以套一层 vpn ,可以是 wg ,可以是 ipsec ,也可以是其他的。
|
 Select Language