

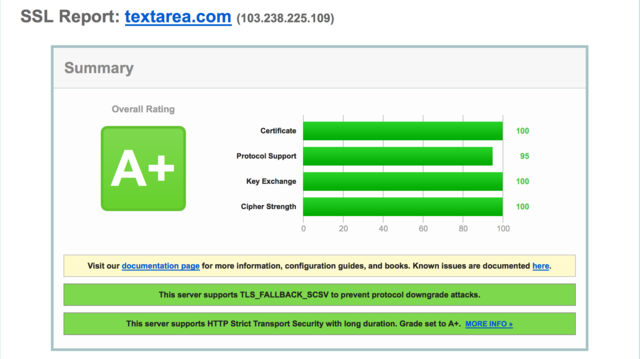
debian 6 老系统,不容易, openssl 和 nginx 都要自己装。
debian 6 老系统,不容易, openssl 和 nginx 都要自己装。
 |
1
不发教程、心得,就是炫耀。
严重鄙视 LZ 这种行为。 |
 |
AltmanSep 30, 2015
4
什么工具测的?
|
 |
jasontseSep 30, 2015 via iPad
5
兼容性太差意义不大,只能自己看看玩。
|
 |
6
|
 |
songjiaxin2008Sep 30, 2015 via iPhone
7
blog.solarhell.com 晒一发 嘻嘻
|
|
8
@songjiaxin2008 博客很简洁哦,欢迎你来试一下 TextArea.com 。
|
 |
9
把 TLS 1.0 和 TLS 1.1 都禁掉,就全部满分了!^_^
|
 |
10
|
|
holuluSep 30, 2015
11
把证书重签成 384 位的 ECC ,比 4096 位的 RSA 的效率高。再用上 CHACHA20-POLY1305 ,移动设备的加密速度会好多的。
|
|
ivmmSep 30, 2015
12
|
 |
debiansidSep 30, 2015 via iPhone
15
Ubuntu 呢
|
 |
CitrusSep 30, 2015 via iPhone
16
|
 |
17
|
 |
LentinSep 30, 2015
18
cloudflare 即可>.>
codex.eu.org |
 |
wdlthSep 30, 2015
19
A+ 不是很难, Suites 设好,连 PCI 、 FIPS 都能过。
|
|
holuluSep 30, 2015
20
@Citrus 这个跟分数高低没关系吧,不出现重大的安全问题就好了。即使追求高分也不会带来什么麻烦,最多就是旧的浏览器上不了。如果前端不想兼容旧浏览器也刚好做了过滤,愿意上不了,也不要看到版面乱七八糟的页面。
|
 |
21
都在发自己的博客吗? http://1807136262
|
 |
xfspaceSep 30, 2015 via Android
23
https://lglp.de 牺牲 XP ,加个 迪菲-赫尔曼密钥交换。同样 A+
|
 |
dommyetSep 30, 2015 via Android
25
全部調好只能實現 A 加上時間足夠長的 HSTS 後就可以變成 A+了 足夠長比如一年
|
 |
qgy18Sep 30, 2015 via iPhone
26
https://imququ.com
发现本帖变成博客秀了。 |
 |
QuaintjadeSep 30, 2015
27
曾经配出过满分的路过,只不过兼容性极差没卵用。。。
|
|
songjiaxin2008Sep 30, 2015 via iPhone
28
@zhicheng 好的谢谢 有机会尝试一下
|
 |
29
|
 |
hiroyaSep 30, 2015 via iPad
30
加了 HSTS 才能到 A+,不过完全没意思,为一个 A+牺牲全部子站感觉不值得……所以一直都是 A-
https://alleysakura.com 当时窝弄上了 HTTP/2 在兼容性上也是扣分扣得一塌糊涂 orz |
 |
zealot0630Sep 30, 2015
31
@hiroya 不用加 subdomain 也可以 A+ https://www.ssllabs.com/ssltest/analyze.html?d=blog.kghost.info
|
 |
ZzzzzzzzzSep 30, 2015
32
OP 肯定在想"居然都真的都开始讨论 ssl 了, 竟然没一个发现我的米".
我来吧, 好米啊. |
|
zealot0630Sep 30, 2015
33
|
|
zealot0630Sep 30, 2015
36
|
 |
totalfeeSep 30, 2015
37
www.google.com 测试得分是大多数是 B , www.baidu.com 得分是 C
|
|
hiroyaSep 30, 2015 via iPad
38
@zealot0630 嗯,研究研究,一个帖子炸出这么多博客 23333333
|
 |
xierchSep 30, 2015
39
|
|
holuluSep 30, 2015
40
@zealot0630 这个不是为了满分,只是为效率。只启用 TLS 1.2 协议,其他都禁用应该可以满分了。
|
 |
imlonghaoSep 30, 2015
41
|
 |
42
A+了 Chrome 依然黄锁
|
 |
feather12315Sep 30, 2015 via Android
43
一直 A+…
禁用 ssl3 ,启用 D-H 协商就行了。 我外加了强制 https 。 |
 |
skydiverSep 30, 2015
44
照着这个页面 https://weakdh.org/sysadmin.html 改一下 nginx 配置就 A+了
|
 |
DiffViewOct 1, 2015
47
貌似挂的只有 ie6 和 Java 6u45
https://www.ssllabs.com/ssltest/analyze.html?d=fancycoding.com 觉得没意思啊,没意思啊没意思啊没意思 |
 |
48
像我从来不在乎兼容性的。只开 TLSv1.2 就可以全部四个 100 分了 https://www.ssllabs.com/ssltest/analyze.html?d=experiments.sparanoid.com
|
|
xierchOct 1, 2015
49
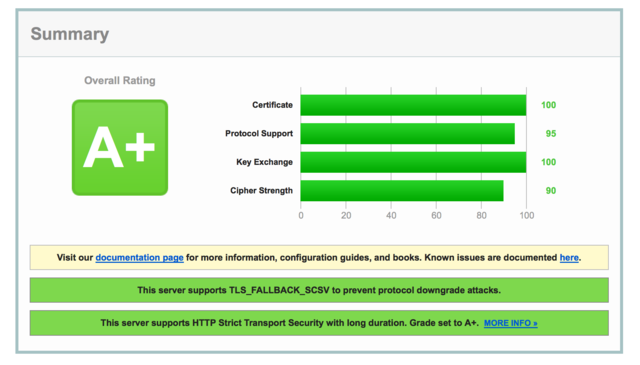
CloudFlare 开 HSTS 也是 A+, 100 95 90 90
不兼容 XP/IE ,需要支持 SNI |
 |
50
|
 |
51
#SSL Begin
listen 443 ssl; ssl on; ssl_certificate /home/wwwroot/your/vhost/crt.crt; ssl_certificate_key /home/wwwroot/your/vhost/key.key; ssl_session_timeout 1d; ssl_session_cache shared:SSL:50m; ssl_protocols TLSv1 TLSv1.1 TLSv1.2; ssl_ciphers 'ECDHE-RSA-AES128-GCM-SHA256:ECDHE-ECDSA-AES128-GCM-SHA256:ECDHE-RSA-AES256-GCM-SHA384:ECDHE-ECDSA-AES256-GCM-SHA384:DHE-RSA-AES128-GCM-SHA256:DHE-DSS-AES128-GCM-SHA256:kEDH+AESGCM:ECDHE-RSA-AES128-SHA256:ECDHE-ECDSA-AES128-SHA256:ECDHE-RSA-AES128-SHA:ECDHE-ECDSA-AES128-SHA:ECDHE-RSA-AES256-SHA384:ECDHE-ECDSA-AES256-SHA384:ECDHE-RSA-AES256-SHA:ECDHE-ECDSA-AES256-SHA:DHE-RSA-AES128-SHA256:DHE-RSA-AES128-SHA:DHE-DSS-AES128-SHA256:DHE-RSA-AES256-SHA256:DHE-DSS-AES256-SHA:DHE-RSA-AES256-SHA:AES128-GCM-SHA256:AES256-GCM-SHA384:AES128-SHA256:AES256-SHA256:AES128-SHA:AES256-SHA:AES:CAMELLIA:DES-CBC3-SHA:!aNULL:!eNULL:!EXPORT:!DES:!RC4:!MD5:!PSK:!aECDH:!EDH-DSS-DES-CBC3-SHA:!EDH-RSA-DES-CBC3-SHA:!KRB5-DES-CBC3-SHA'; ssl_prefer_server_ciphers on; ssl_dhparam /home/wwwroot/your/vhost/dhparams.pem; add_header Strict-Transport-Security max-age=31536000; ssl_stapling on; ssl_stapling_verify on; #SSL End 这样配置就 A+了,参考 https://www.ssllabs.com/ssltest/analyze.html?d=ssno.de https://www.ssllabs.com/ssltest/analyze.html?d=gfw.si |
 |
52
 |
 |
fengyqfOct 1, 2015
53
感觉是强迫症,跟 360 体检 100 分类似
|
 |
aivierOct 1, 2015
54
什么?还有人考虑 IE8 ?...我连 IE10 都扔了
|
 |
lovemindsOct 1, 2015
55
为啥不用 debian 7 or 8
|
|
lovemindsOct 1, 2015
59
@ivmm add_header Strict-Transport-Security "max-age=63072000; includeSubdomains; preload";
|
 |
huangtao728Oct 1, 2015 via Android
63
|
 |
dofaith09Oct 1, 2015
65
之前调出来以后 收不到支付宝支付的异步通知了, 我用的 nginx
|
 |
QQ1685425675Oct 2, 2015
67
支持楼主分享一下教程哦
|
|
CitrusOct 2, 2015 via iPhone
68
@holulu 某天,拿着朋友的手机,来看看我的博客吧!可是死活打不开,最后发现是 HTTPS 的问题。。。这就是我当时追求高分的结果。。。
我想说的是,你永远不知道你可能要在哪打开你的博客。比如帮别人处理问题而刚好自己的博客有记录,结果发现自己的博客打不开,然后又要从头搜。这样浪费的时间我宁愿用降低得分来换。。。 |
 |
neo2015Oct 2, 2015
70
|
 |
tkggqqOct 7, 2015
71
mark 一下.回头试试.
|
 |
lenovoOct 21, 2015
72
|
 |
paichaNov 10, 2015
73
奇怪,我完全参照楼主的教程,只有一个 B 。
|
|
74
找出问题了, www 的我做了跳转,但也要配置这些设置。
|
 |
wwekMar 14, 2018
75
# HSTS (ngx_http_headers_module is required) (15768000 seconds = 6 months)
add_header Strict-Transport-Security max-age=15768000; 只有 A 没有 A+的 nginx 中增加 HSTS 头就可以了 |
 1


 Select Language